Компоненты Windows Server 2003, обеспечивающие шифрование
На рис.
22.1 схематично показана логическая взаимосвязь средств Windows 2000, позволяющих
применять шифрование с открытым ключом.
Изображенные на рис. 22.1 средства
необязательно должны размещаться на отдельных компьютерах. Несколько служб могут
эффективно работать на одном компьютере. Ключевое звено схемы — службы сертификатов
Microsoft (Microsoft Certificate Services). Они позволяют создать один или несколько
ЦС предприятия, поддерживающих создание и отзыв сертификатов. Они интегрированы
в Active Directory, где хранится информация о политике ЦС и их местоположении.
Кроме того, с помощью Active Directory выполняется публикация информации о сертификатах
и их отзыве. Средства работы с открытым ключом не заменяют существующих механизмов
доверительных отношений между доменами и аутентификации, реализованных с помощью
контроллеров доменов и центров распространения ключей Kerberos (Key Distribution
Center, KDC). Напротив, данные средства взаимодействуют с этими службами, что
позволяет приложениям безопасно передавать конфиденциальную информацию через Интернет
и корпоративным глобальным каналам.
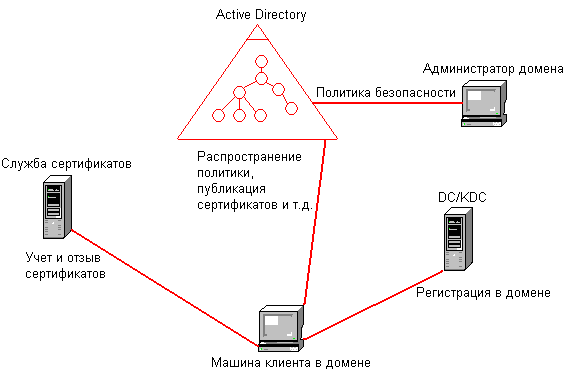
Рис. 22.1. Взаимосвязь средств Windows 2000 и Windows Server 2003, предназначенных
для работы с открытым ключом
Поддержка прикладных средств
шифрования информации с открытым ключом включена в состав программного обеспечения
всех операционных систем Windows.
Основой архитектуры поддержки прикладных
программ шифрования информации с открытым ключом является библиотека CryptoAPI.
Она позволяет работать со всеми устанавливаемыми поставщиками услуг шифрования
(Cryptographic Service Providers, CSP) через стандартный интерфейс. CSP могут
быть реализованы на программном уровне или с помощью специального оборудования.
Они поддерживают различные длины ключей и алгоритмы шифрования. Один из CSP поддерживает
смарт-карты. Услугами служб шифрования пользуются службы управления сертификатами.
Они соответствуют стандарту Х.509 v3 и позволяют организовывать принудительное
хранение, службы подсчета и дешифрования. Кроме того, эти службы предназначены
для работы с различными отраслевыми стандартами сообщений. В основном они поддерживают
стандарты PKCS и разработанный в IETF (Internet Engineering Task Force) набор
предварительных стандартов PKIX (Public Key Infrastructure, X.509).
Остальные
службы используют CryptoAPI для придания дополнительной функциональности прикладным
программам. Защищенный канал (Secure Channel) поддерживает сетевую аутентификацию
и шифрование в соответствии со стандартными протоколами TLS и SSL, обращение к
которым может быть выполнено с помощью интерфейсов Microsoft Winlnet и SSPI. Служба
Authenticode предназначена для проверки и подписи объектов и в основном используется
при получении информации через Интернет.
